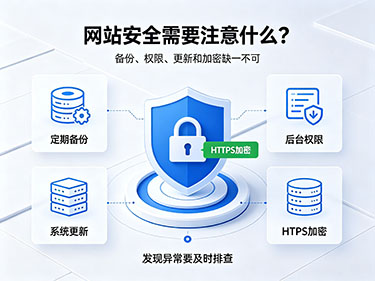
影响网站安全维护成本的核心因素
一、网站本身基础架构
- 网站程序类型
- 开源程序(WordPress、织梦、Discuz 等):插件 / 主题漏洞多,需要持续更新、补丁、查杀木马,维护成本偏高;插件越多风险越高。
- 定制开发源码:代码质量差异极大。代码写得规范、做过安全审计,成本低;如果是外包遗留老代码、存在 SQL 注入、XSS 等底层漏洞,后续修复成本会很高。
- 模板建站 SaaS:服务商统一负责底层安全,企业侧维护成本低,但自主性差。
- 网站规模与页面数量 页面、上传文件、会员数据、图片附件越多,扫描漏洞、备份、病毒检测的工作量越大;有用户注册、留言、文件上传功能的站点,攻击面更大,成本明显高于纯静态展示站。
- 服务器 / 托管环境
- 虚拟主机:服务商承担一部分底层安全,但隔离差,容易被邻站牵连;
- 独立服务器、云服务器:需要自己做防火墙、基线加固、系统补丁,运维成本更高;
- 是否独立 IP、有没有 DDoS 基础防护,也会影响防护投入。
二、业务与数据敏感等级
- 数据类型 只展示企业介绍的官网:低风险,安全维护便宜; 收集客户手机号、表单信息、订单、身份证、支付数据:属于高敏感站点,需要等保、日志留存、数据加密、定期渗透测试,成本大幅上升。
- 业务访问量与攻击风险 流量越高、行业竞争激烈(如机械设备、医美、教育),越容易遭遇 CC 攻击、爬虫、恶意扫描、黑产挂马,需要 WAF、DDoS 防护,增加年费。
- 交互功能多少 留言板、在线表单、会员登录、文件上传、搜索功能都是高危入口;静态纯展示网站几乎没有输入交互,安全维护简单。
三、安全防护配置
- 基础安全组件 SSL 证书(免费 / 付费 OV/EV)、网站 WAF、防 DDoS、恶意文件查杀、网页防篡改,每增加一项防护都对应费用。
- 安全检测方式 定期漏洞扫描(月度 / 季度)、人工渗透测试,人工渗透价格远高于自动化扫描;高危站点每年需要多次测试。
- 备份方案 简单本地备份成本低;异地多副本备份、定时快照、备份加密、备份可用性校验,都会增加人力和存储成本。
四、运维模式与人力
- 维护方式
- 外包托管:按年收费,省事,成本固定;
- 自有运维人员:人力成本高,适合大型平台;
- 自己兼职维护:直接费用低,但漏洞处置慢,一旦被黑,事后修复成本极高。
- 响应时效要求 7×24 小时应急响应(网站被黑、服务器入侵时紧急处理)比仅工作日处理贵很多;普通企业官网一般只需要工作日应急。
五、合规与风险处罚成本(隐性成本)
- 等保要求:如果业务需要做等保二级 / 三级,测评、整改、年度复测是一笔固定支出。
- 法规要求:个人信息保护相关合规,日志留存、隐私页面、数据泄露上报机制,不达标会有罚款风险。
- 历史安全情况:曾经被挂马、被篡改、多次出现漏洞的网站,黑产会持续盯着,后续需要更多加固,维护成本更高。
六、额外隐性成本(很多人忽略)
- 网站被黑后的应急清理、木马查杀、页面恢复;
- 被搜索引擎标记危险网站,申诉恢复排名;
- 服务器被入侵后清理后门、溯源;
- 数据泄露带来的客户赔偿、品牌损失。
简单总结对比
✅ 低成本:静态展示官网、无会员、无表单、代码干净、云服务商自带基础防护,定期备份。 ⚠️ 高成本:老开源源码、会员 / 上传功能、收集隐私数据、高流量易被攻击、需要等保、要求 7×24 应急。